
Be kategorijos
NKSC: 5 greiti patikrinimai kamerų tinklo saugumui Lietuvoje
Rgs
Jei norite užtikrinti kamerų tinklo saugumą dabar, veikite iš karto: izoliuokite kameras į atskirą VLAN ar potinklį, uždarykite atvirus prievadus ir apribokite prieigą ugniasienėje, pakeiskite gamyklinius slaptažodžius ir įjunkite dviejų faktorių autentifikaciją, kur tik įrenginys tai leidžia. Tada atnaujinkite firmware ir nustatykite periodinį atnaujinimų grafiką. Šie keturi žingsniai greitai uždaro didžiąją dalį realaus atakos paviršiaus.
Trumpai:
- Dažniausi pažeidžiamumai yra neatsidarantys gamykliniai slaptažodžiai, atviri prievadai ir nešifruotas srautas, kuriuos dažnai lengva patikrinti per kelias minutes.
- Kamera gali būti tapusi atvira įsilaužėliams, jei ji turi nedokumentuotus prievadus, nepalaiko naujausių firmware versijų arba naudoja nešifruotą HTTP srautą.
- Apsaugoti tinklą greitai galima izoliuojant kameras į VLAN, taikant sudėtingus slaptažodžius, įjungiant dviejų faktorių autentifikaciją ir nuotolinei prieigai naudojant VPN.
- Reguliariai vykdant firmware atnaujinimus, prisijungimų žurnalų peržiūrą ir patikrinant prievadų uždarumą, galite žymiai sumažinti pažeidžiamumo riziką.
- Jei kamera neturi naujausių firmware ar palaikymo, dažniausiai racionaliau ją pakeisti, nei bandyti ilgai remontuoti ir lopyti pažeidimus.
Turinys
- Ką rodo NKSC tyrimas apie kamerų tinklo saugumą
- Dažniausi pažeidžiamumai, kuriuos reikia patikrinti kaip pirmą darbą
- Kaip praktiškai apsaugoti kamerų tinklą žingsnis po žingsnio
- Priežiūra ir stebėsena: kas turi vykti reguliariai
- Privatumas ir duomenų tvarkymas: trumpa praktinė pastaba
- Kaip Redpcline padeda įgyvendinti šiuos veiksmus
- Ką daryti pirmiausia ir kada laikas keisti kamerą
- Greita kamerų tinklo patikra be ilgų laukimo eilių
- Šaltiniai
Ką rodo NKSC tyrimas apie kamerų tinklo saugumą
Nacionalinio kibernetinio saugumo centro (NKSC) įspėjimai 2025 m. atskleidė, kad GeoVision ir ACTi gamintojų kamerose egzistuoja aukšto lygio saugumo rizikos. Tai ne teorinė grėsmė iš vadovėlio, o konkretūs radiniai konkrečiuose, Lietuvoje naudojamuose įrenginiuose.
Tyrėjai aptiko:
- neužtikrintas HTTP sąsajas, kurios leidžia peržiūrėti ar keisti kameros nustatymus nepasiteikus prisijungimo duomenų;
- nedokumentuotus, gamintojo nepaskelbtus prievadus, kurie veikia kaip užpakalinės durys sistemoje;
- galimybę nuotoliniu būdu perimti kameros valdymą, jei įrenginys prijungtas prie viešojo interneto be apsaugos.
Techninis biuletenis papildomai rekomenduoja gamyklinį atstatymą, firmware atnaujinimą ir tinklo izoliaciją kaip skubias priemones. Perimta kamera nėra izoliuota bėda: ji tampa tramplinu į NVR įrašymo sistemą, tinklo spausdintuvus ar net verslo apskaitos serverį. Žiniasklaidos pranešimai šią riziką patvirtina kaip realią, ne hipotetinę.
Dažniausi pažeidžiamumai, kuriuos reikia patikrinti kaip pirmą darbą
Prieš imantis sudėtingesnių tinklo pakeitimų, patikrinkite šiuos penkis dalykus. Dauguma jų atrandami per penkiolika minučių.
- Gamykliniai vartotojų vardai ir slaptažodžiai. „admin/admin“ ar „admin/12345“ tebeveikia daugybėje kamerų metų metus po įrengimo. Prisijunkite prie kiekvienos kameros valdymo sąsajos ir patikrinkite rankiniu būdu.
- Pasenusi firmware. Senos versijos dažnai turi viešai žinomus CVE numeriu pažymėtus pažeidžiamumus, kuriuos gamintojas jau užtaisė naujesnėse laidose.
- Nežinomi atviri prievadai. Prievadai 6001, 6002 ir 20189 pasitaiko kaip nedokumentuoti valdymo kanalai kai kuriuose modeliuose. Prievadų skaitytuvu (pvz., nmap) patikrinkite, kas iš tikrųjų atidaryta.
- Nešifruotas HTTP ir RTSP srautas. Jei vaizdas ar valdymo komandos perduodami be šifravimo, juos gali perimti kiekvienas, turintis prieigą prie to pačio tinklo segmento.
- ActiveX ir P2P funkcijos. Šie senos kartos protokolai dažnai atveria papildomas jungtis be aiškaus vartotojo sutikimo. Jei kamera jų nenaudoja būtinai, išjunkite.
Kaip praktiškai apsaugoti kamerų tinklą žingsnis po žingsnio
Kai pagrindiniai pažeidžiamumai identifikuoti, seka konkretus tvarkymo darbas užtikrinant valiutų keitimo saugumą. Tvarka svarbi. Segmentacija be autentifikacijos pataisymo tik atitolina problemą, ne ją sprendžia.
1. Tinklo segmentacija (VLAN). Sukurkite atskirą VLAN ar potinklį, skirtą tik kameroms ir NVR įrangai. Praktinė VLAN architektūra tokia: kameros izoliuotame VLAN, kuriame nėra prieigos prie buhalterijos kompiuterių ar darbuotojų wifi. Net jei viena kamera bus perimta, užpuolikas neprieis prie kitų tinklo dalių.
2. Ugniasienės taisyklės ir prievadų valdymas. Leisti tik būtiną srautą tarp VLAN segmentų, o visą kitą blokuoti pagal principą „viskas uždrausta, kol neleista aiškiai“. Kamera turi kalbėtis su NVR, o ne su visu internetu.
3. VPN nuotolinei prieigai. Užuot atidarę prievadą tiesiai į internetą, naudokite VPN tunelį. NordVPN pastebi, kad VPN paslepia įrenginius nuo tiesioginio matomumo internete ir apsaugo prieigą prie vidinių resursų. Tai reiškia, kad net skenuojant atviras IP adresų juostas, jūsų kamera tiesiog nepasirodo.
4. Autentifikacijos politika. Kiekvienai kamerai atskiras, sudėtingas slaptažodis. Kur galima, įjunkite dviejų faktorių autentifikaciją (2FA). Administratoriaus paskyras naudokite tik konfigūracijai, o kasdieniam stebėjimui sukurkite atskirą, ribotų teisių vartotoją.
5. Šifravimas ir debesijos rizika. HTTPS sertifikatas kameros valdymo sąsajoje apsaugo prisijungimo duomenis. Renkantis tarp debesijos saugojimo ir vietinio NVR, verta žinoti: vietinis saugojimas nepriklauso nuo trečiosios šalies serverio saugumo, tačiau reikalauja jūsų pačių disciplinos daryti atsargines kopijas.
- Izoliuota kamerų VLAN grupė
- Ugniasienė su aiškiai apibrėžtomis leidžiamomis jungtimis
- VPN prieiga operatoriams vietoje atvirų prievadų
- Unikalūs slaptažodžiai ir 2FA kiekvienai paskyrai
Profesionalus patarimas: Pradėkite nuo mažiausiai skausmingo žingsnio: atskiro IoT tinklo ir 2FA. Tai užima mažai laiko, bet uždaro didžiąją dalį realaus rizikos lauko dar prieš pradedant sudėtingesnę segmentaciją.
Priežiūra ir stebėsena: kas turi vykti reguliariai
Vienkartinis sutvarkymas neapsaugo tinklo ilgam. Grėsmės keičiasi, todėl priežiūra turi būti procesas, ne įvykis.
- Atnaujinimų grafikas. Kartą per ketvirtį patikrinkite kiekvieno gamintojo puslapį dėl naujo firmware ir fiksuokite atnaujinimų datas registre.
- Žurnalų peržiūra. Net paprasta prisijungimo bandymų žurnalo peržiūra kartą per savaitę atskleidžia neįprastą aktyvumą, pavyzdžiui, dešimtis nesėkmingų prisijungimų iš vienos IP per naktį.
- Reagavimo procedūra. Aptikus kompromitaciją, kamerą reikia iš karto atjungti nuo tinklo, pakeisti visus tame VLAN segmente naudotus slaptažodžius ir informuoti atsakingą asmenį.
- Atsarginio įrašymo politika. Apibrėžkite, kiek dienų laikysite įrašus, kur jie fiziškai saugomi ir kas turi teisę juos pasiekti prireikus.
Privatumas ir duomenų tvarkymas: trumpa praktinė pastaba
Kamerų įrašai yra asmens duomenys, jei juose matomi žmonių veidai ar transporto numeriai. Prieš tvarkydami įrašus, patikrinkite kelis dalykus:
- kas konkrečiai turi prieigą prie NVR ar debesijos saugyklos ir ar ta prieiga fiksuojama;
- kiek laiko įrašai laikomi. Gera praktika – laikyti tik tiek, kiek reikia tikslui, dažniausiai kelias savaites, ne metus;
- ar patalpose yra informaciniai ženklai apie vykdomą stebėjimą.
Jei kamera fiksuoja viešą erdvę ar kaimyno teritoriją, situacija tampa teisiškai jautri. Tokiais atvejais verta kreiptis į teisininką, nes bendri patarimai čia neužtenka.
Kaip Redpcline padeda įgyvendinti šiuos veiksmus
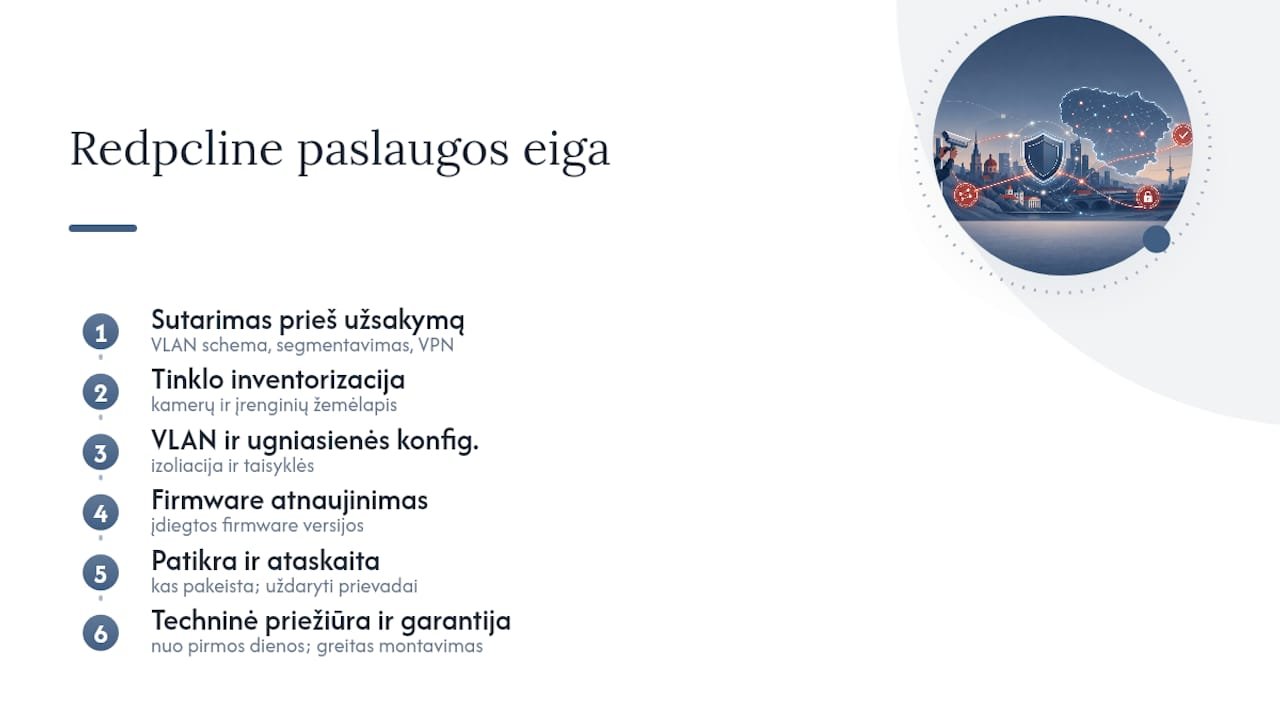
Specializuotos įmonės atlieka tinklo inventorizaciją, sukonfigūruoja VLAN ir ugniasienės taisykles, atnaujina firmware ir prižiūri kamerų saugumą per visą projekto laikotarpį. Tai reiškia, kad kontrolinio sąrašo punktai, aprašyti aukščiau, atliekami ne savarankiškai bandant, o su technine priežiūra iš pirmos dienos.
Užsakymo metu verta iš anksto susitarti, kokį VLAN schemą jums reikia, kiek kamerų reikia perkelti į izoliuotą segmentą ir ar reikalinga VPN prieiga nuotoliniam stebėjimui. Po patikros gaunate aprašą, kas buvo pakeista, koks firmware įdiegtas ir kokie prievadai uždaryti. Greitas montavimas ir suteikta garantija yra dalis to, ką klientai vertina rinkdamiesi paslaugą.
Ką daryti pirmiausia ir kada laikas keisti kamerą
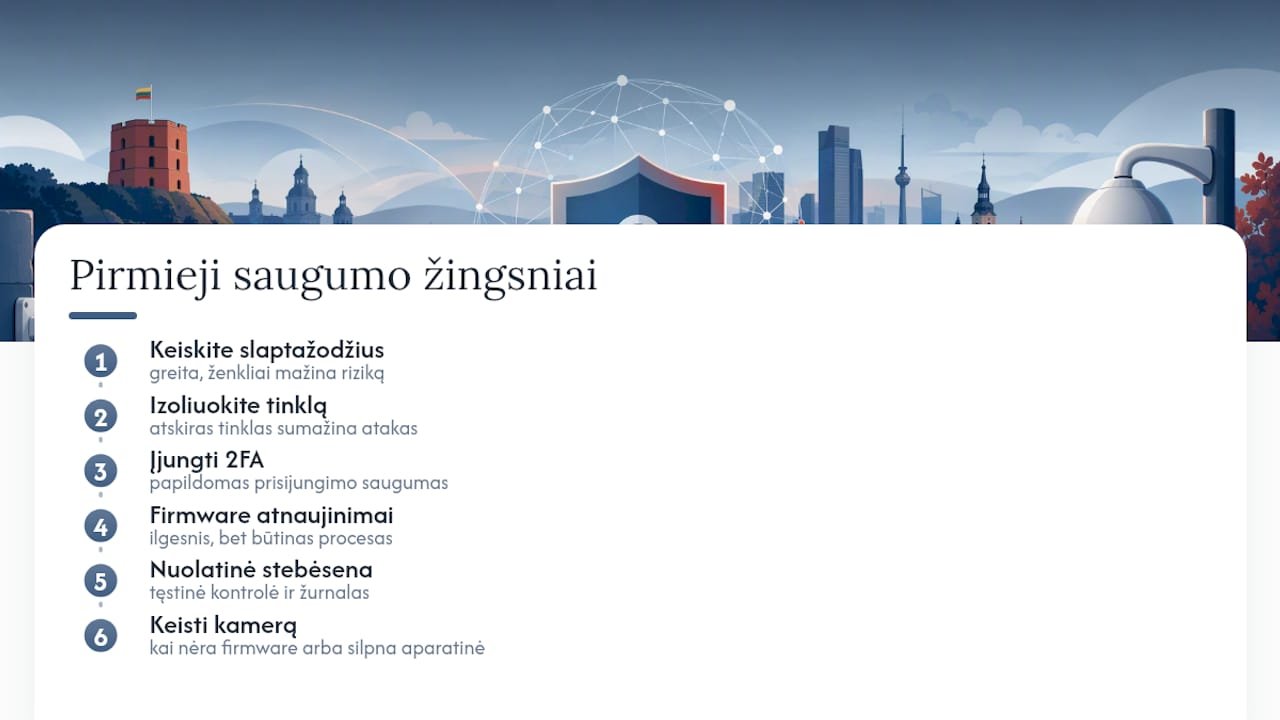
Tvarka svarbi labiau nei dažnai manoma. Pirmiausia keiskite slaptažodžius ir izoliuokite tinklą, tai atima mažiausiai laiko, o sumažina riziką labiausiai. Tik po to imkitės firmware atnaujinimų ir nuolatinės stebėsenos, tai ilgesnis, bet ne mažiau būtinas darbas.
Kai kamera nebegauna firmware atnaujinimų iš gamintojo arba jos aparatinė įranga per silpna palaikyti šifruotus protokolus, konfigūracijos pataisos nebepadeda. Tokiu atveju racionaliau įrenginį pakeisti nei kiekvieną mėnesį lopyti tą pačią spragą. Mažoms įmonėms ir namų ūkiams patogiausia pradėti nuo dviejų dalykų, atskiro tinklo ir 2FA, ir tik tada plėsti apsaugą pagal turimą biudžetą.
— Info
Greita kamerų tinklo patikra be ilgų laukimo eilių
Jei perskaitę visa tai suprantate, kad jūsų kamerų tinklas neturi bent pusės aprašytų apsaugų, patikra užtrunka trumpiau, nei manote. Profesionalios įmonės atlieka VLAN konfigūraciją, ugniasienės taisyklių sutvarkymą, firmware atnaujinimą ir prisijungimų peržiūrą per vieną apsilankymą.
Statybų aikštelėms, kur kameros dažnai montuojamos skubiai ir laikinai, siūloma nuomos paslauga su greitu atvykimu, nes tokiose vietose atviras prievadas ar gamyklinis slaptažodis gali sukelti didelę riziką, nes dažnai stebima brangi technika ir medžiagos. Peržiūrėkite vaizdo stebėjimo kamerų puslapį arba susisiekite dėl skubios patikros, ir per kelias dienas gausite konkretų planą, ką pakeisti ir kiek tai kainuos.
Šaltiniai
- Nacionalinio kibernetinio saugumo centro (NKSC) įspėjimai
- BNS / žiniasklaida: vaizdo kameros ir duomenų saugumas
Rekomendacijos
- Kaip išsirinkti apsaugos kamerą?
- 2 vnt.5MP Bullet kamerų VAI2047HK 24 Color spalvotas naktinis matymas + Hikvision 7604NI įrašymo įrenginys+2x20m laidų komplektas
- Vaizdo stebėjimo kupolinė 5MP Wi-Fi kamera
